
Киберполиция Украины предупредила о новой мошеннической схеме, при которой злоумышленники распространяют под видом бесплатных офлайн-навигаторов вредоносные приложения, способные получить доступ к персональным данным и банковским сервисам пользователей.
Как сообщили в Киберполиции, потенциальным жертвам предлагают установить навигатор, который якобы работает без подключения к интернету, не содержит рекламы и доступен бесплатно. Реклама таких приложений распространяется преимущественно через социальные сети.
После перехода по объявлению пользователя перенаправляют на сторонний сайт, где ему предлагают загрузить программу, в частности через Telegram-бот. Вместо заявленного навигатора на смартфон может быть установлен вредоносный файл.
Во время установки программа запрашивает разрешение на загрузку приложений из неизвестных источников, а также доступ к отдельным функциям смартфона. После получения таких разрешений злоумышленники могут отслеживать действия владельца устройства, перехватывать сообщения и уведомления, а также получать конфиденциальную информацию.
Особую угрозу представляет доступ вредоносной программы к SMS и системным уведомлениям. Полученная информация может использоваться для перехвата кодов подтверждения, доступа к аккаунтам и финансовым сервисам пользователя.
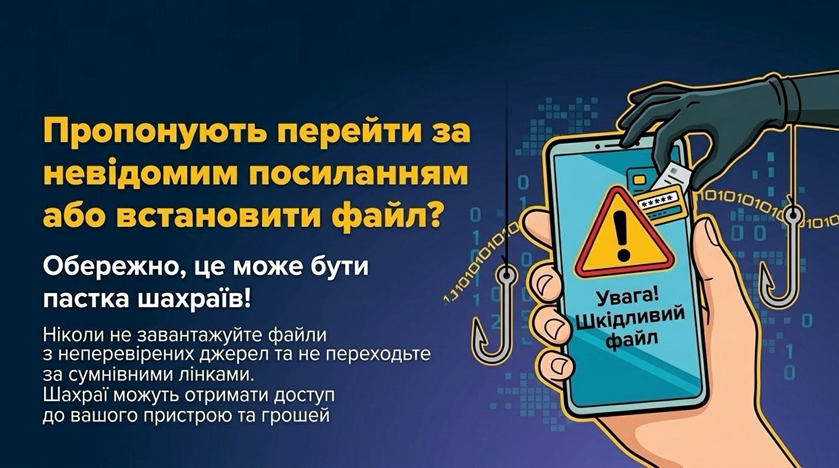
Киберполиция рекомендует устанавливать мобильные приложения исключительно из официальных магазинов Google Play и App Store и не загружать APK-файлы через Telegram-боты, неизвестные сайты или рекламные ссылки.
Пользователям также советуют внимательно проверять разрешения, которые запрашивает приложение. В частности, навигационная программа не должна без объективной необходимости получать доступ к SMS, уведомлениям или функциям управления устройством.
Если подозрительное приложение уже установлено, специалисты рекомендуют временно отказаться от использования банковских и других критически важных сервисов на этом смартфоне, отключить устройство от интернета и с другого безопасного устройства изменить пароли к основным аккаунтам.
Подозрительную программу следует удалить и проверить выданные ей разрешения. Если приложение невозможно удалить либо оно продолжает работать в фоновом режиме, рекомендуется обратиться за технической помощью.
В случае передачи банковских данных или появления неизвестных операций необходимо немедленно связаться с банком для блокировки возможного несанкционированного доступа к счетам. О случаях мошенничества можно сообщить Киберполиции через ее официальную онлайн-форму.
Киберполиция также рекомендует проверять информацию об актуальных мошеннических схемах на государственной платформе StopFraud.
Источник: Киберполиция Украины
BANK, КИБЕРБЕЗОПАСНОСТЬ, КІБЕРПОЛІЦІЯ, мошенничество, ПРИЛОЖЕНИЕ, СМАРТФОН
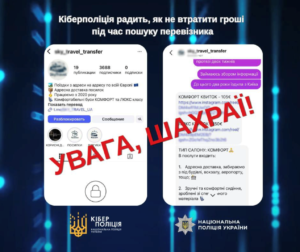
Мошенники в Украине используют объявления о пассажирских и грузовых перевозках для получения предоплаты, создавая поддельные страницы частных перевозчиков и логистических компаний.
Чтобы вызвать доверие, злоумышленники используют фотографии настоящих автобусов и грузовых автомобилей, логотипы известных компаний, чужие отзывы и другие скопированные материалы. Потенциальных клиентов обычно привлекают более низкой стоимостью поездки или доставки по сравнению с рыночными предложениями.
После обращения клиента мошенники пытаются как можно быстрее получить деньги. В частности, они могут утверждать, что свободных мест почти не осталось или что для подтверждения бронирования необходимо срочно внести предоплату.
При заказе грузовых перевозок злоумышленники могут требовать полной предоплаты на банковскую карту или счет физического лица. После получения денег псевдоперевозчик перестает выходить на связь, а объявление или страница удаляются. В некоторых случаях после первого перевода у клиента требуют дополнительные платежи якобы за страхование, документы, таможенное оформление или другие услуги.
Среди признаков возможного мошенничества специалисты называют существенно заниженную цену, требование срочной предоплаты, общение исключительно через мессенджеры, недавно созданные страницы перевозчиков и отсутствие истории деятельности. Риск также возрастает, если перевозчик отказывается предоставить подробные данные о маршруте, транспортном средстве и условиях перевозки или после достижения договоренности требует новых платежей.
Особую опасность представляют ссылки для бронирования и оплаты. Они могут вести на фишинговые сайты, внешне имитирующие банковские и платежные сервисы. Их цель — получение реквизитов банковских карт и другой платежной информации.
Пользователям рекомендуется перед оплатой проверять название компании и номер телефона по нескольким независимым источникам, изучать отзывы и историю работы перевозчика, а также не передавать CVV-коды, пароли и одноразовые коды подтверждения операций.
Если деньги уже были перечислены мошенникам, рекомендуется сохранить переписку, скриншоты объявления и подтверждение платежа. В случае передачи банковских данных необходимо как можно быстрее обратиться в банк. О случаях мошенничества также можно сообщать в Киберполицию или по телефонам 102 и 112.
Подробнее об актуальных мошеннических схемах и способах защиты можно узнать на платформе StopFraud.
КИБЕРБЕЗОПАСНОСТЬ, ЛОГИСТИКА, мошенничество, ПЕРЕВОЗЧИК, УКРАИНА
Киберполиция Украины предупредила граждан о мошеннической схеме с поддельными счетами за электроэнергию, которые могут приходить по электронной почте или через мессенджеры якобы от имени Министерства энергетики или других государственных учреждений.
Как отмечается в сообщении, мошенники могут информировать о якобы имеющейся задолженности, присылать счета на оплату или требовать срочно произвести платеж. Для большей убедительности они используют официальные логотипы, названия государственных органов и оформление, похожее на настоящие сообщения.
Главная цель злоумышленников — заставить пользователя перейти по ссылке на фишинговый сайт. Там человека могут попросить ввести данные банковской карты, логин, пароль, код из SMS или другую личную информацию. Под видом счета или документа также может распространяться вредоносное программное обеспечение. В результате мошенники могут получить доступ к банковским счетам, электронной почте, соцсетям и другим учетным записям.
Киберполиция подчеркивает, что Министерство энергетики Украины не высылает потребителям счета за электроэнергию и не взимает коммунальные платежи. Счета выставляют непосредственно поставщики электроэнергии, с которыми потребители заключили соответствующие договоры.
Признаками мошеннического сообщения могут быть требование срочной оплаты по присланной ссылке, информация о несуществующей задолженности, электронный адрес отправителя, не принадлежащий официальному учреждению, просьба ввести банковские данные или пароль, а также неизвестные вложенные файлы.
Насторожить должны и языковые ошибки, необычные формулировки и попытки создать у пользователя ощущение спешки.
Проверять информацию об оплате электроэнергии рекомендуется только через официальный сайт или приложение своего поставщика. Киберполиция советует не переходить по ссылкам из подозрительных писем и не вводить личные или банковские данные на сайтах, ссылки на которые были получены по электронной почте или в мессенджерах.
Если пользователь уже перешел по подозрительной ссылке, ввел банковские данные или потерял средства, необходимо как можно быстрее обратиться в банк и заблокировать платежные инструменты. Также стоит сохранить переписку, ссылки, номер телефона и другие доказательства для обращения в правоохранительные органы.
Дополнительную информацию об актуальных мошеннических схемах и способах защиты можно найти на портале «Кибер Брама» stopfraud.gov.ua.
КИБЕРБЕЗОПАСНОСТЬ, КІБЕРПОЛІЦІЯ, мошенничество, УКРАИНА, ЭЛЕКТРОЭНЕРГИЯ
В сеть утекли 16 млрд актуальных паролей, включая доступы к Apple, Google и Facebook
Согласно Forbes, исследователи из Cybernews зафиксировали уникальную утечку — более 16 млрд актуальных пар логинов и паролей на участках, включающих Apple, Google, Facebook и другие сервисы.
Это самая крупная утечка в истории: 30 разных баз, в каждой от десятков миллионов до 3,5 млрд записей. Около 184 млн учёток из предыдущих сливов уже были известны, всё остальное — новая, «свежая» и уязвимая информация.
Данные пригодны для мгновенных фишинговых атак и взломов аккаунтов — структуры логин-пароль уже готовы к использованию. Это не старые утечки, а новые, свежие списки, которые активно продаются на тёмных форумах.
Что советуют эксперты:
• сменить пароли ко всем важным онлайн-аккаунтам (Google, Apple, соцсети, почта и т.д.),
• включить двухфакторную аутентификацию (2FA) — через SMS, приложение-генератор кодов или аппаратные ключи,
• перейти на passkeys — пароль less-логин, защищённый биометрией или PIN, рекомендован Google, Meta,
• использовать менеджер паролей для генерации длинных уникальных комбинаций и их безопасного хранения,
• не переходить по ссылкам из непроверенных SMS, e‑mail и мессенджеров, чтобы избежать фишинга.
Даже старые пароли (даже «12345678») всё ещё актуальны — они часто используются в подобных сливах. После утечек многие не меняют их вовремя: согласно исследованию, лишь ~33 % пользователей обновляют пароль после инцидента — и лишь 13 % делают это за 3 месяца.
Национальный банк Украины совместно с Государственной службой специальной связи и защиты информации Украины с 30 мая 2024 года начинает Всеукраинскую информационную кампанию по платежной безопасности #КибербезопасностьФинансов.
Ее цель — улучшить осведомленность граждан о платежной безопасности и сформировать навыки по защите финансовых данных в виртуальном пространстве.
Современная полномасштабная война продолжается не только на поле боя, но и в киберпространстве, в частности наблюдается увеличение проявлений кибермошенничества и киберпреступности.
В конце прошлого года Национальный банк при поддержке Проекта USAID «Инвестиции для устойчивости бизнеса» провел первый общенациональный репрезентативный опрос населения Украины относительно правил платежной безопасности и противодействия мошенникам. Его целью было определение уровня знаний украинцев в сфере платежной безопасности и выявление пробелов в этом вопросе. Результаты исследования Национальный банк использует для разработки образовательных продуктов для разных возрастных категорий и повышения эффективности информационных кампаний по противодействию платежному и кибермошенничеству (они не публикуются во избежание вероятности использования мошенниками).

Самым популярным методом мошенничества с платежными картами в Украине, как и в мире, традиционно остается социальная инженерия. В то же время значительное количество кибермошенничества в прошлом году было связано с фишингом. Применяя фишинговые ресурсы (стилизованные под правительственные порталы и информационные ресурсы украинских банков и платежных сервисов) и обманывая граждан, злоумышленники пытались получить доступ к их персональным данным, информации об их платежных инструментах, финансовых номерах телефонов и средствах на счетах.
Поэтому улучшение знаний и навыков граждан в этой сфере даст им возможность осмотрительнее пользоваться безналичными расчетами и уберечься от мошеннических схем и ловушек в виртуальном пространстве.
«Почти четверть пользователей финансовых услуг (26%) сталкивалась с попытками платежного мошенничества, в том числе 3% из них потеряли деньги. Понятно, что более активные потребители, которые чаще пользуются интернетом, интернет-банкингом, покупают онлайн, чаще попадают и в поле зрения мошенников. Поэтому каждому, даже опытным пользователям, стоит совершенствовать свои знания по кибербезопасности. В частности, обязательно повышать личную киберобразованность относительно правил обеспечения безопасности учетных записей, умеренного пользования общественным Wi-Fi, анализа незнакомых ресурсов для совершения покупок. Благодаря этой кампании Национальный банк вместе с партнерами будут повышать осведомленность украинцев, чтобы и в дальнейшем формировать безопасную культуру поведения общества в виртуальном пространстве», — отметил заместитель Председателя НБУ Алексей Шабан.
«Кибербезопасность нашей страны — это не только защищенность государственных информационных ресурсов, систем и баз данных. Хотя сейчас большинство кибератак имеют политическую, а точнее военно-политическую составляющую, деятельность финансово мотивированных хакеров так же продолжает нести угрозу. Поэтому мы должны продолжать работу по усилению осведомленности всех украинских граждан о том, как уберечь себя от деятельности кибермошенников, которые стремятся похитить ваши данные и, как следствие, средства», — подчеркнул Председатель Госспецсвязи Юрий Мироненко.
«Результаты общенационального репрезентативного опроса населения, проведенного при поддержке Проекта USAID «Инвестиции для устойчивости бизнеса», показали, что более четверти пользователей финансовых услуг хотя бы раз сталкивалась с попытками платежного мошенничества, а некоторые пострадали от него. Из них большая доля — это более активные потребители, которые чаще пользуются интернет-магазинами, платными онлайн-сервисами и дистанционным банкингом. Стремительное развитие технологий способствует распространению мошенничества, особенно на фоне войны, и затрудняет его выявление. Поэтому меры по повышению осведомленности населения о платежной безопасности, соответствующие информационно-обучающие кампании должны быть регулярными и общенациональными. Наш Проект с радостью поддержал проведение опроса и кампанию НБУ по противодействию платежному мошенничеству #КибербезопасностьФинансов», — отметила Юлия Витка, и. о. руководителя Проекта USAID «Инвестиции для устойчивости бизнеса».
АО «ОТП БАНК» поддержал информационную кампанию, направленную на улучшение осведомленности граждан о платежной безопасности и защите финансов в виртуальном пространстве.
«Количество киберинцидентов в Украине и мире неуклонно растет. Мошенники привлекают любые доступные средства и новейшие технологии, в том числе искусственный интеллект, чтобы обмануть как можно большее количество людей и незаконно обогатиться. В такой ситуации банковские учреждения, которым граждане доверяют свои сбережения, чувствуют усиленную ответственность перед обществом. ОТП БАНК прилагает максимум усилий, чтобы деньги клиентов были в безопасности — для этого переводим данные в «облако», усиливаем системы защиты. А чтобы нивелировать человеческий фактор, в том числе и со стороны пользователей банковских услуг, мы последовательно участвуем в информационных кампаниях Национального банка Украины, направленных на повышение финансовой грамотности украинцев, на развитие их навыков и умений, которые помогут защитить средства от мошенников и киберпреступников», — рассказал Олег Клименко, член правления ОТП БАНК, ответственный за развитие розничного бизнеса.
Во время кампании Национальный банк совместно с партнерами будет разъяснять потребителям финансовых услуг базовые элементы кибербезопасности по следующим вопросам:
— как защитить свои учетные записи, компьютеры, смартфоны и другие устройства от внешнего вмешательства;
— как создавать сложные и уникальные пароли,
— как настраивать многофакторную аутентификацию;
— как проверять сайты, на которых пользователи вводят свои платежные данные и файлы, мобильные приложения и другие программы перед загрузкой;
— как правильно использовать публичную и домашнюю Wi-Fi-сети;
— как заботиться о программном обеспечении на собственных устройствах и о других правилах безопасного поведения в виртуальном пространстве.
Информационная кампания продлится до конца сентября 2024 года во всех регионах Украины. В рамках кампании Национальный банк запускает специальную веб-страницу (лендинг) «Кибербезопасность финансов» с подробной информацией о кампании и правила поведения в виртуальном пространстве.
Справочно
Национальный банк проводит Всеукраинскую информационную кампанию по платежной безопасности #КибербезопасностьФинансов вместе с Государственной службой специальной связи и защиты информации Украины, а также при поддержке проекта USAID «Инвестиции для устойчивости бизнеса».
Генеральные партнеры: Департамент киберполиции Национальной полиции Украины, Министерство юстиции Украины, Безоплатная правовая помощь, Министерство социальной политики, Генеральный штаб Вооруженных Сил Украины, Государственный центр занятости, ПРОСТИР, Portmone, Киевстар, Lifecell, OLX.ua, Viasat, MEGOGO Освіта, GOITeens, ESET.
Информационные партнеры: ПриватБанк, Ощадбанк, Укрэксимбанк, Райффайзен Банк, Укргазбанк, ПУМБ, Укрсиббанк, СЕНС БАНК, Креди Агриколь Банк, ОТП Банк, Кредобанк, ПроКредит Банк, Таскомбанк, А-Банк, Банк Кредит Днепр, Аккордбанк, МТБ Банк, Международный Инвестиционный Банк, Банк Глобус, Правэкс Банк, Коминбанк, Пиреус Банк, Радабанк, Банк Клиринговый Дом, Агропросперис Банк, Юнекс Банк, Банк инвестиций и сбережений, Банк Грант, Банк Украинский капитал, Кредитвест Банк, Кристалбанк, Мотор-Банк, Поликомбанк, Украинский банк реконструкции и развития, Первый Инвестиционный Банк, Банк Траст-Капитал, Банк Портал, БТА Банк, НАБУ, Mastercard, YASNO — поставщик электроэнергии, газа и решений по энергоэффективности, Фокстрот, Эпицентр, Эльдорадо, Опендатабот, EasyPay, city24, WOG, SOCAR, Amic Energy, Shell, Softkey, Макснет, ТЕНЕТ, ОО «ВСАД «IT-бабушки», ТРЦ «King Cross Leopolis» (Львов), ТРЦ «Мегамол» (Винница), ТРЦ «Караван» (Днепр), ТРЦ «Дафи» (Днепр), ТЦ «Орнава» (Тернополь), ТРЦ «Woodmall» (Хмельницкий), ТРЦ «Конкорд» (Полтава), ТРЦ «Дафи» (Харьков), ТРЦ «Hollywood» (Чернигов), ТРЦ «Avenir Plaza» (Буча), ТРЦ «Ocean Plaza» (Киев).
OTP BANK, БЕЗОПАСНОСТЬ, Госспецсвязи, КИБЕРБЕЗОПАСНОСТЬ, НАЦБАНК
Крупнейшая в мире частная разведывательно-аналитическая компания Recorded Future продолжит поддерживать Украину в 2024 году, выделив более $23 млн на кибербезопасность Украины, сообщил вице-премьер по инновациям, развитию образования, науки и технологий — министр цифровой трансформации Михаил Федоров в понедельник.
«Инструменты Recorded Future помогают выявлять и устранять кибератаки на раннем этапе. Этими инструментами пользуются Минцифры, Госспецсвязи, ГУР, СБУ, Минобороны, Генпрокуратура и Киберполиция», — написал Федоров в своем телеграмм-канале.
По его словам, компания также работает с ключевыми предприятиями в энергетической и телеком-сфере.
Как сообщалось, Recorded Future предоставила разведывательные данные для защиты критической инфраструктуры Украины, помогала в расследовании военных преступлений россиян и открыла доступ к программной платформе Intelligence Cloud.
Всего за 2023 год компания инвестировала в помощь Украине более $20 млн.



