
La Ciberpolicía de Ucrania ha advertido sobre una nueva modalidad de fraude en la que los delincuentes distribuyen aplicaciones maliciosas disfrazadas de aplicaciones gratuitas de navegación sin conexión, capaces de acceder a los datos personales y a los servicios bancarios de los usuarios.
Según informó la Ciberpolicía, a las posibles víctimas se les ofrece instalar una aplicación de navegación que supuestamente funciona sin conexión a internet, no contiene publicidad y está disponible de forma gratuita. La publicidad de estas aplicaciones se difunde principalmente a través de las redes sociales.
Tras hacer clic en el anuncio, el usuario es redirigido a un sitio web de terceros, donde se le ofrece descargar un programa, entre otros medios, a través de un bot de Telegram. En lugar de la aplicación de navegación anunciada, puede instalarse un archivo malicioso en el teléfono inteligente.
Durante la instalación, el programa solicita permiso para descargar aplicaciones de fuentes desconocidas, así como acceso a determinadas funciones del teléfono inteligente. Tras obtener estos permisos, los delincuentes pueden rastrear las acciones del propietario del dispositivo, interceptar mensajes y notificaciones y obtener información confidencial.
El acceso del programa malicioso a los SMS y a las notificaciones del sistema supone una amenaza especial. La información obtenida puede utilizarse para interceptar códigos de confirmación y acceder a las cuentas y a los servicios financieros del usuario.
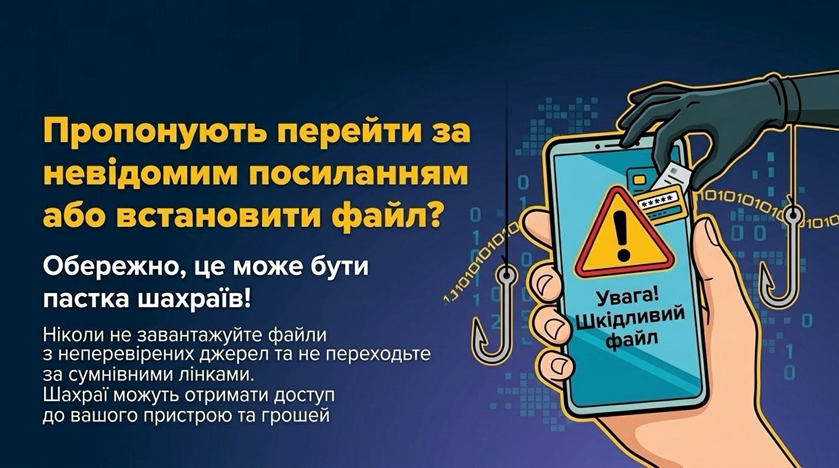
La Ciberpolicía recomienda instalar aplicaciones móviles exclusivamente desde las tiendas oficiales Google Play y App Store y no descargar archivos APK a través de bots de Telegram, sitios web desconocidos o enlaces publicitarios.
También se aconseja a los usuarios revisar cuidadosamente los permisos que solicita la aplicación. En particular, un programa de navegación no debe obtener acceso a los SMS, a las notificaciones ni a las funciones de control del dispositivo sin una necesidad objetiva.
Si ya se ha instalado una aplicación sospechosa, los especialistas recomiendan dejar temporalmente de utilizar los servicios bancarios y otros servicios de importancia crítica en ese teléfono inteligente, desconectar el dispositivo de internet y cambiar las contraseñas de las cuentas principales desde otro dispositivo seguro.
Se debe eliminar el programa sospechoso y revisar los permisos que se le han concedido. Si no es posible eliminar la aplicación o esta continúa funcionando en segundo plano, se recomienda solicitar asistencia técnica.
En caso de haber facilitado datos bancarios o de que aparezcan operaciones desconocidas, es necesario ponerse en contacto inmediatamente con el banco para bloquear un posible acceso no autorizado a las cuentas. Los casos de fraude pueden denunciarse a la Ciberpolicía a través de su formulario oficial en línea.
La Ciberpolicía también recomienda consultar la información sobre las modalidades de fraude actuales en la plataforma estatal StopFraud.
Fuente: Ciberpolicía de Ucrania
aplicación, Banco, CIBERPOLICÍA, CIBERSEGURIDAD, fraude, teléfono inteligente
Se han filtrado 16 000 millones de contraseñas actuales, incluyendo accesos a Apple, Google y Facebook
Según Forbes, los investigadores de Cybernews han registrado una filtración única: más de 16 000 millones de pares de nombres de usuario y contraseñas actuales en sitios que incluyen Apple, Google, Facebook y otros servicios.
Se trata de la mayor filtración de la historia: 30 bases de datos diferentes, cada una con entre decenas de millones y 3500 millones de registros. Alrededor de 184 millones de cuentas de filtraciones anteriores ya eran conocidas, el resto es información nueva, «fresca» y vulnerable.
Los datos son aptos para ataques de phishing instantáneos y hackeos de cuentas, ya que las estructuras de nombre de usuario y contraseña están listas para su uso. No se trata de filtraciones antiguas, sino de listas nuevas y recientes que se venden activamente en foros oscuros.
Lo que aconsejan los expertos:
• cambiar las contraseñas de todas las cuentas online importantes (Google, Apple, redes sociales, correo electrónico, etc.),
• habilitar la autenticación de dos factores (2FA) a través de SMS, una aplicación generadora de códigos o llaves de hardware,
• Pasar a las claves de acceso (passkeys): contraseña sin inicio de sesión, protegida por biometría o PIN, recomendada por Google y Meta.
• Utilizar un gestor de contraseñas para generar combinaciones largas y únicas y almacenarlas de forma segura.
• No hacer clic en enlaces de SMS, correos electrónicos y mensajeros no verificados para evitar el phishing.
Incluso las contraseñas antiguas (como «12345678») siguen siendo relevantes, ya que se utilizan a menudo en este tipo de filtraciones. Tras las filtraciones, muchos no las cambian a tiempo: según un estudio, solo alrededor del 33 % de los usuarios actualizan su contraseña tras un incidente, y solo el 13 % lo hace en un plazo de tres meses.



