
Кіберполіція України попередила про нову шахрайську схему, за якої зловмисники поширюють під виглядом безкоштовних офлайн-навігаторів шкідливі застосунки, здатні отримати доступ до персональних даних і банківських сервісів користувачів.
Як повідомили в Кіберполіції, потенційним жертвам пропонують встановити навігатор, який нібито працює без підключення до інтернету, не містить реклами та доступний безкоштовно. Реклама таких застосунків поширюється переважно через соціальні мережі.
Після переходу за оголошенням користувача перенаправляють на сторонній сайт, де йому пропонують завантажити програму, зокрема через Telegram-бот. Замість заявленого навігатора на смартфон може бути встановлений шкідливий файл.
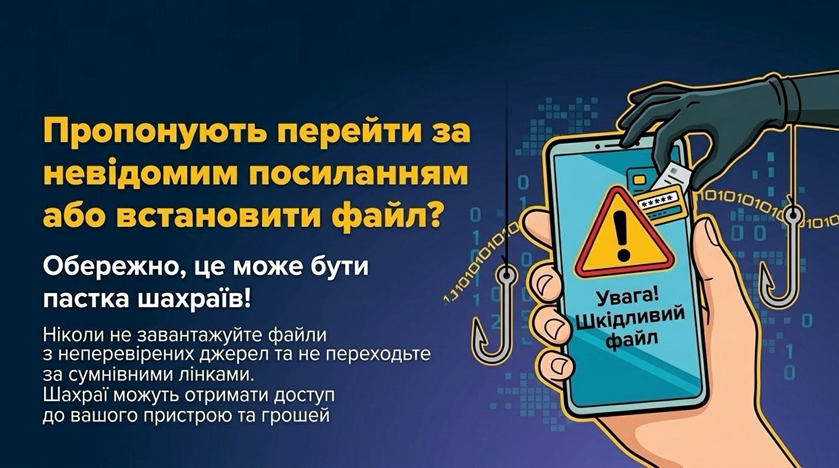
Під час встановлення програма запитує дозвіл на завантаження застосунків із невідомих джерел, а також доступ до окремих функцій смартфона. Після отримання таких дозволів зловмисники можуть відстежувати дії власника пристрою, перехоплювати повідомлення та сповіщення, а також отримувати конфіденційну інформацію.
Особливу загрозу становить доступ шкідливої програми до SMS і системних сповіщень. Отримана інформація може використовуватися для перехоплення кодів підтвердження, доступу до акаунтів і фінансових сервісів користувача.
Кіберполіція рекомендує встановлювати мобільні застосунки виключно з офіційних магазинів Google Play та App Store і не завантажувати APK-файли через Telegram-боти, невідомі сайти або рекламні посилання.
Користувачам також радять уважно перевіряти дозволи, які запитує застосунок. Зокрема, навігаційна програма не повинна без об’єктивної необхідності отримувати доступ до SMS, сповіщень або функцій керування пристроєм.
Якщо підозрілий застосунок уже встановлено, фахівці рекомендують тимчасово відмовитися від використання банківських та інших критично важливих сервісів на цьому смартфоні, відключити пристрій від інтернету та з іншого безпечного пристрою змінити паролі до основних акаунтів.
Підозрілу програму слід видалити та перевірити надані їй дозволи. Якщо застосунок неможливо видалити або він продовжує працювати у фоновому режимі, рекомендується звернутися по технічну допомогу.
У разі передачі банківських даних або появи невідомих операцій необхідно негайно зв’язатися з банком для блокування можливого несанкціонованого доступу до рахунків. Про випадки шахрайства можна повідомити Кіберполіцію через її офіційну онлайн-форму.
Кіберполіція також рекомендує перевіряти інформацію про актуальні шахрайські схеми на державній платформі StopFraud.
Джерело: Кіберполіція України
BANK, застосунок, КІБЕРБЕЗПЕКА, КІБЕРПОЛІЦІЯ, СМАРТФОН, шахрайство
Кіберполіція України попередила громадян про шахрайську схему з фальшивими рахунками за електроенергію, які можуть надходити електронною поштою або через месенджери нібито від імені Міністерства енергетики чи інших державних установ.
Як зазначається у повідомленні, шахраї можуть інформувати про нібито заборгованість, надсилати рахунки на оплату або вимагати терміново здійснити платіж. Для більшої переконливості вони використовують офіційні логотипи, назви державних органів та оформлення, схоже на справжні повідомлення.
Головна мета зловмисників – змусити користувача перейти за посиланням на фішинговий сайт. Там людину можуть попросити ввести дані банківської картки, логін, пароль, код із SMS або іншу персональну інформацію. Під виглядом рахунку чи документа також може поширюватися шкідливе програмне забезпечення. У результаті шахраї можуть отримати доступ до банківських рахунків, електронної пошти, соцмереж та інших облікових записів.
Кіберполіція наголошує, що Міністерство енергетики України не надсилає споживачам рахунки за електроенергію та не збирає комунальні платежі. Рахунки виставляють безпосередньо постачальники електроенергії, з якими споживачі уклали відповідні договори.
Ознаками шахрайського повідомлення можуть бути вимога термінової оплати через надіслане посилання, інформація про неіснуючу заборгованість, електронна адреса відправника, яка не належить офіційній установі, прохання ввести банківські дані або пароль, а також невідомі вкладені файли.
Насторожити мають і мовні помилки, незвичні формулювання та спроби створити у користувача відчуття поспіху.
Перевіряти інформацію про оплату електроенергії рекомендується лише через офіційний сайт або застосунок свого постачальника. Кіберполіція радить не переходити за посиланнями з підозрілих листів і не вводити персональні чи банківські дані на сайтах, посилання на які були отримані електронною поштою або в месенджерах.
Якщо користувач уже перейшов за підозрілим посиланням, ввів банківські дані або втратив кошти, необхідно якнайшвидше звернутися до банку та заблокувати платіжні інструменти. Також варто зберегти листування, посилання, номер телефону та інші докази для звернення до правоохоронців.
Додаткову інформацію про актуальні шахрайські схеми та способи захисту можна знайти на порталі «Кібер Брама» stopfraud.gov.ua.
КІБЕРБЕЗПЕКА, КІБЕРПОЛІЦІЯ, УКРАЇНА, шахрайство, ЭЛЕКТРОЭНЕРГИЯ

Кіберполіція України закликала громадян не користуватися послугами сумнівних посередників, які пропонують через Інтернет обміняти старі паперові водійські посвідчення на сучасні документи без відвідування сервісних центрів МВС.
За даними правоохоронців, шахраї розміщують пропозиції в соціальних мережах та месенджерах, обіцяючи повністю дистанційне оформлення нового посвідчення. Для цього вони можуть вимагати передоплату, фотографії паспорта, водійського посвідчення та інших документів.
У результаті громадяни ризикують не лише втратити гроші, а й отримати підроблене посвідчення, дані про яке відсутні в державних реєстрах, «Кабінеті водія» та додатку «Дія». Крім того, передані шахраям копії документів можуть у подальшому використовуватися для інших протиправних дій.

Кіберполіція нагадує, що водійські посвідчення у формі паперової книжечки, видані в Україні до 1991 року, залишаються дійсними на території країни. Їх обов’язковий обмін не вимагається. Якщо є бажання отримати посвідчення сучасного зразка, необхідно звернутися до сервісного центру МВС і пройти офіційну процедуру.
Ознаками можливого шахрайства правоохоронці називають спілкування виключно через месенджери, обіцянки оформити посвідчення повністю онлайн, пропозиції «внести дані до бази» без офіційної процедури, вимоги перерахувати передоплату на приватну банківську картку, а також прохання надіслати фотографії паспорта чи інших документів.

Особливу обережність слід проявляти, якщо співрозмовник представляється співробітником сервісного центру МВС, але при цьому пропонує провести всі процедури через соціальні мережі або приватний чат.
Офіційні державні послуги не надаються через випадкові сторінки в соцмережах і не вимагають передачі персональних документів невідомим особам, підкреслюють у Кіберполіції.
Якщо громадянин виявив підозріле оголошення або вже переказав шахраям гроші чи персональні дані, правоохоронці рекомендують зберегти листування, посилання, номери телефонів та інші докази й звернутися до поліції або надіслати електронне звернення через сайт Кіберполіції.
Отримати додаткову інформацію про поширені шахрайські схеми можна на порталі «Кібер Брама», а офіційну інформацію про обмін посвідчень водія — на сайті Головного сервісного центру МВС.
Джерело: Кіберполіція України.
Співробітники Департаменту кіберполіції спільно зі слідчим управлінням поліції Київщини, працівниками служб безпеки банків викрили групу зловмисників, які оформлювали кредитні картки та позики на військовослужбовців, які потрапили в полон або вважаються зниклими безвісти, повідомляє прес-служба Національної поліції України.
“Встановлено, що троє осіб отримували дані про мобільні номери військовослужбовців, з якими втратили зв’язок рідні або які перебувають у полоні. Зловмисники здійснювали перевипуск SIM-карток і перевіряли, чи є перевипущені номери фінансовими. Далі отримували доступ до онлайн-банкінгу. З рахунків захисників перераховували залишок грошей, а також випускали кредитні картки та привласнювали суми позики”, – вказується в повідомленні.
За попередніми даними, угрупованню вдалося отримати доступ до мобільних номерів понад 20 військовослужбовців, які перебувають у полоні або зникли безвісти. Загальна сума збитків становить понад 2 млн грн.
Під час обшуку в оселях фігурантів правоохоронці вилучили банківські картки, SIM-картки, мобільні телефони, які використовувалися у протиправній діяльності.
Також поліцейські виявили гранати. Їх було направлено на експертизу.
Організатора злочинної групи затримано. Йому повідомлено про підозру за ч. 3 ст. 190 (шахрайство) Кримінального кодексу України.
Після проведення заходів буде надано правову кваліфікацію дій усіх фігурантів.



